Enterprise 企业功能使用手册
成员、部门、资源审核与授权,以及员工从 Work 加入企业的流程。
依据 2026-11-02 分册独立版整理 · 下载 PDF 与 Word 完整手册
企业接入与组织管理
部署企业服务与管理登录
入口与准备:独立 Enterprise 部署管理员;或 OS 部署的企业后台入口。
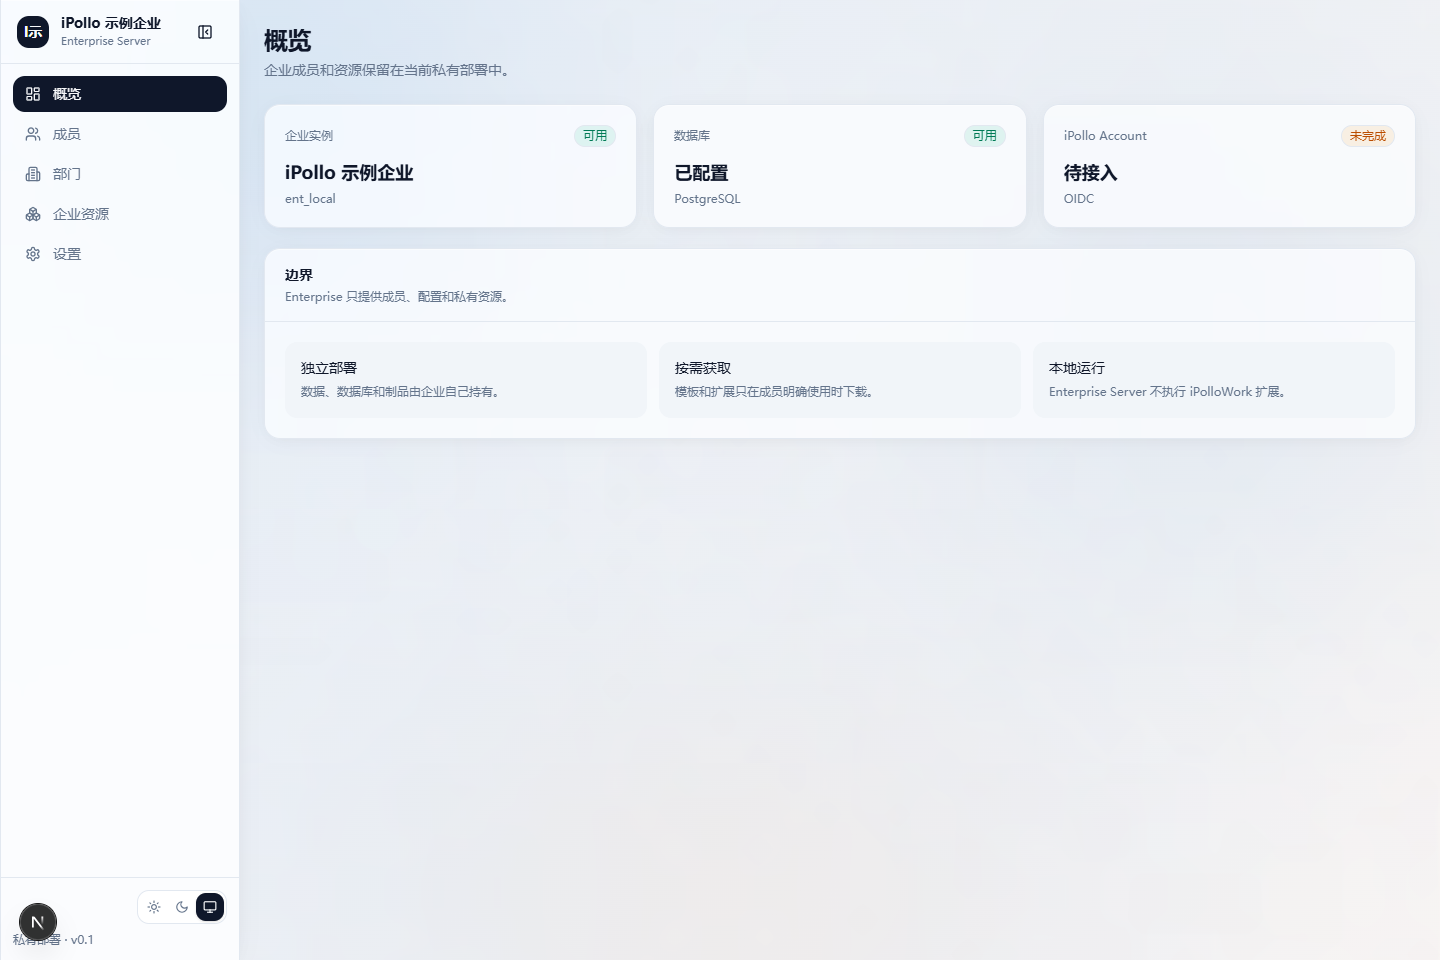
先检查企业实例 数据库和账号服务,再配置成员使用。
-
独立服务准备 PostgreSQL、制品持久化、HTTPS 和部署管理员配置,完成迁移和启动。
-
打开企业服务地址,以部署时配置的管理员账号登录;OS 方式从应用与集群的企业后台进入。
-
核对企业名称、当前服务地址、健康状态和数据位置;企业成员登录与部署后台登录分开使用。
完成标志:管理页面可用且刷新后数据保留。独立服务常见开发端口 3200,OS 部署常见端口 4320。
建立部门和添加成员
入口与准备:企业后台 → 部门及成员;具备组织管理权限。
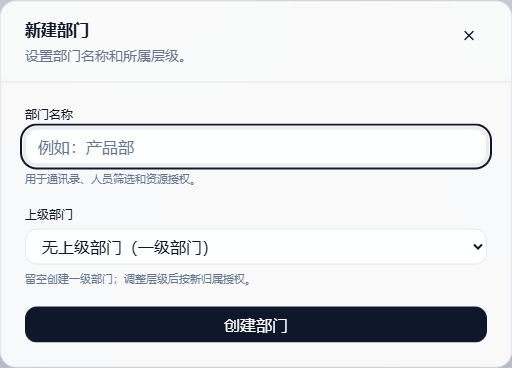
先维护部门,再到成员列表设置归属。
-
先建部门并选择上级;成员新增时填写员工使用的账号邮箱,设置部门、角色和状态。
-
按部门与角色搜索检查;员工首次加入时由已验证账号回填身份资料。
-
员工调岗时修改部门与角色;离职时按成员状态或退出流程收回访问,核对授权结果。
完成标志:人员归属正确,部门与下级权限继承符合预期;删除有下级的部门前需先处理层级。
分配角色和资源使用范围
入口与准备:成员角色;企业资源卡片的权限设置。
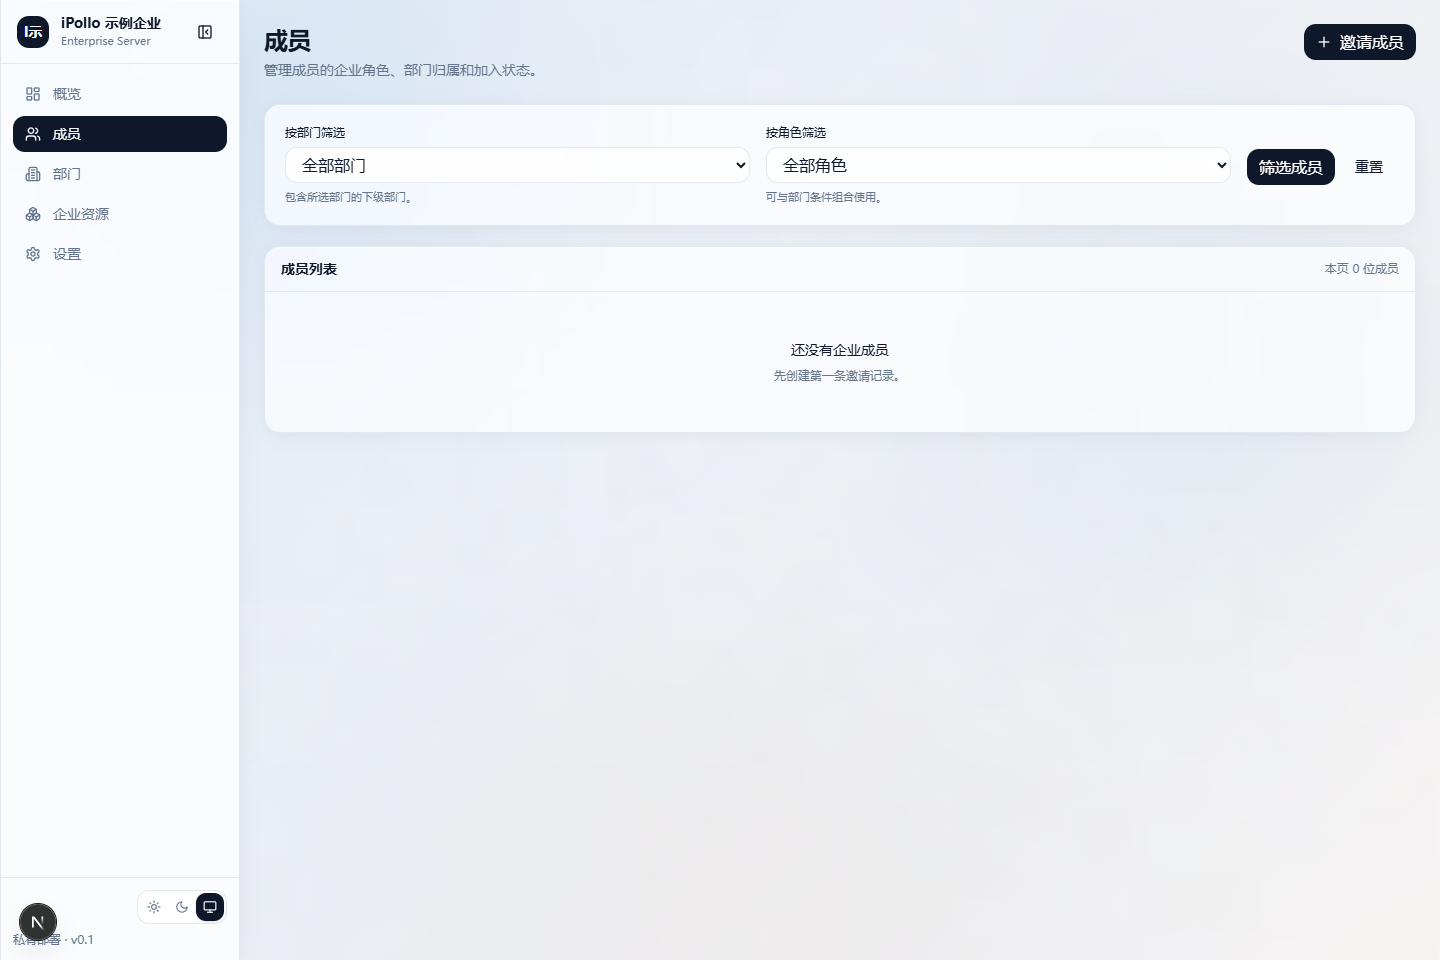
资源权限与成员角色分别检查,并用普通成员验证范围。
-
按实际职责授予总管理员或模板、插件、技能等专项权限,普通员工保留成员角色。
-
给具体资源选择全员、指定员工、部门或仅管理员范围,保存当前权限版本。
-
使用不同成员账号分别查看列表并尝试下载;遇到版本冲突先刷新当前配置再修改。
完成标志:有权成员可使用,无权成员无法列出或下载;专项管理员不会因一个角色获得全部管理权。
员工从 Work 加入企业
入口与准备:管理员提供企业地址与加入码;员工已登录正确 iPollo Account。
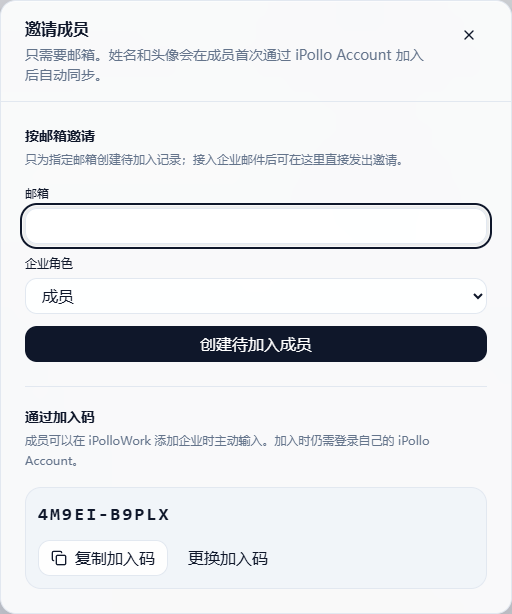
复制当前有效加入码,并确认企业地址可从员工电脑访问。
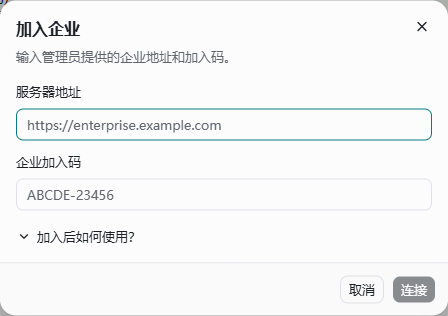
使用员工账号,输入管理员提供的地址和加入码。
-
在企业后台复制当前加入码和客户端可达地址;需要时轮换加入码。
-
在 Work 的加入企业入口填写地址和加入码,按认证提示完成加入。
-
选择企业来源,检查模板、插件或技能列表;需要管理员身份时先按员工邮箱建好相应记录。
完成标志:Work 取得该企业会话并仅显示授权资源。加入码只用于加入,不自动赋予管理权限。
企业接入与使用的完整流程
-
安装并打开 iPolloOS。在目标电脑安装 iPolloOS,打开后确认顶部位置为本机或计划管理的服务器。先检查设备与运行环境;云端部署还需具备对应的服务器管理权限。
-
部署企业后台。进入左侧应用与集群,在内置应用中选择企业后台管理,点击部署与配置企业后台。核对部署位置、端口与发布地址后按页面完成部署。内置企业后台与容器集群分别准备。
-
取得企业地址和加入码。服务就绪后打开企业后台页面。OS 内置后台按服务窗口和设置页显示的信息复制企业地址与加入码;独立 Enterprise 在设置中核对服务地址,在成员 → 邀请成员中取得加入码。员工电脑应能访问该域名或 IP;公网 HTTPS 由部署管理员配置。
-
在 Work 登录账号。打开 iPolloWork,从左下角登录入口或设置中的账号页面登录 iPollo Account。确认使用员工本人账号,再继续加入企业。
-
加入企业。在账号页面找到加入企业,填写企业服务地址和加入码,完成身份验证。加入后检查企业名称和账号归属;若无法加入,先核对地址可达性、加入码有效性和账号状态。
-
选择企业资源并开始工作。切换到已加入的企业来源,查看获授权的模板、插件与技能。按需下载并安装资源,在 Work 项目中完成网页、演示文稿、视频或其他任务。项目文件与任务仍按 Work 的项目管理方式保存。
-
审核投稿并分配使用范围。管理员在企业服务页面维护成员、部门与资源权限,审核员工投稿的模板或扩展,分配给指定成员、部门或全员。员工在授权范围内使用资源,并可按投稿流程上传自己的作品;更新后再次核对资源可见性和版本。
资源审核分发与协作
模板插件与技能上传投稿
入口与准备:企业后台企业资源;员工在 Work 的个人资源投稿入口。
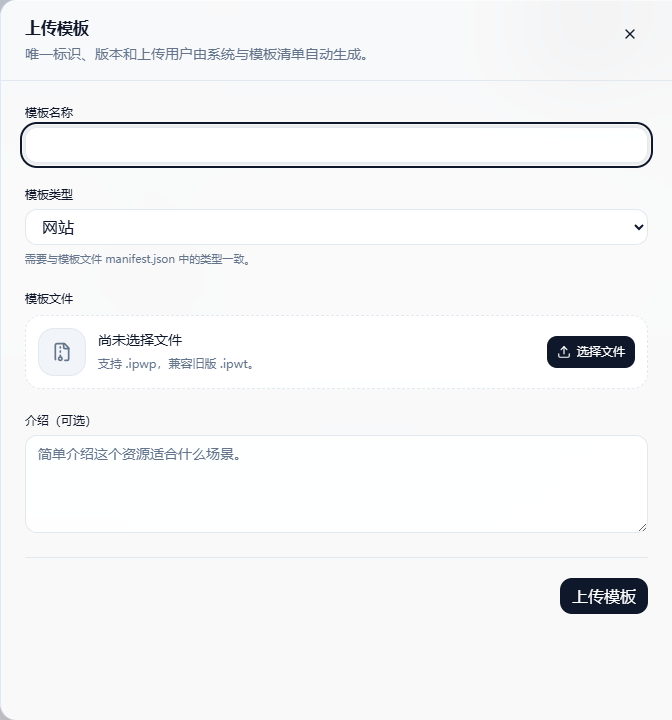
名称 类型与模板文件清单保持一致,上传后检查审核状态。
-
选择资源类型,上传相符包;员工可从我的模板等来源选择投稿到当前企业。
-
检查名称、分类、版本和包内容;同版本不同内容需提高版本号,更新应沿用原包身份。
-
提交后查看待审核状态与反馈,按退回说明修改并以正确版本重新提交。
完成标志:企业出现对应资源与版本,投稿不会未经审核直接向全员发布。
审核发布下架与安装
入口与准备:企业后台资源版本或卡片操作;相应专项管理员。
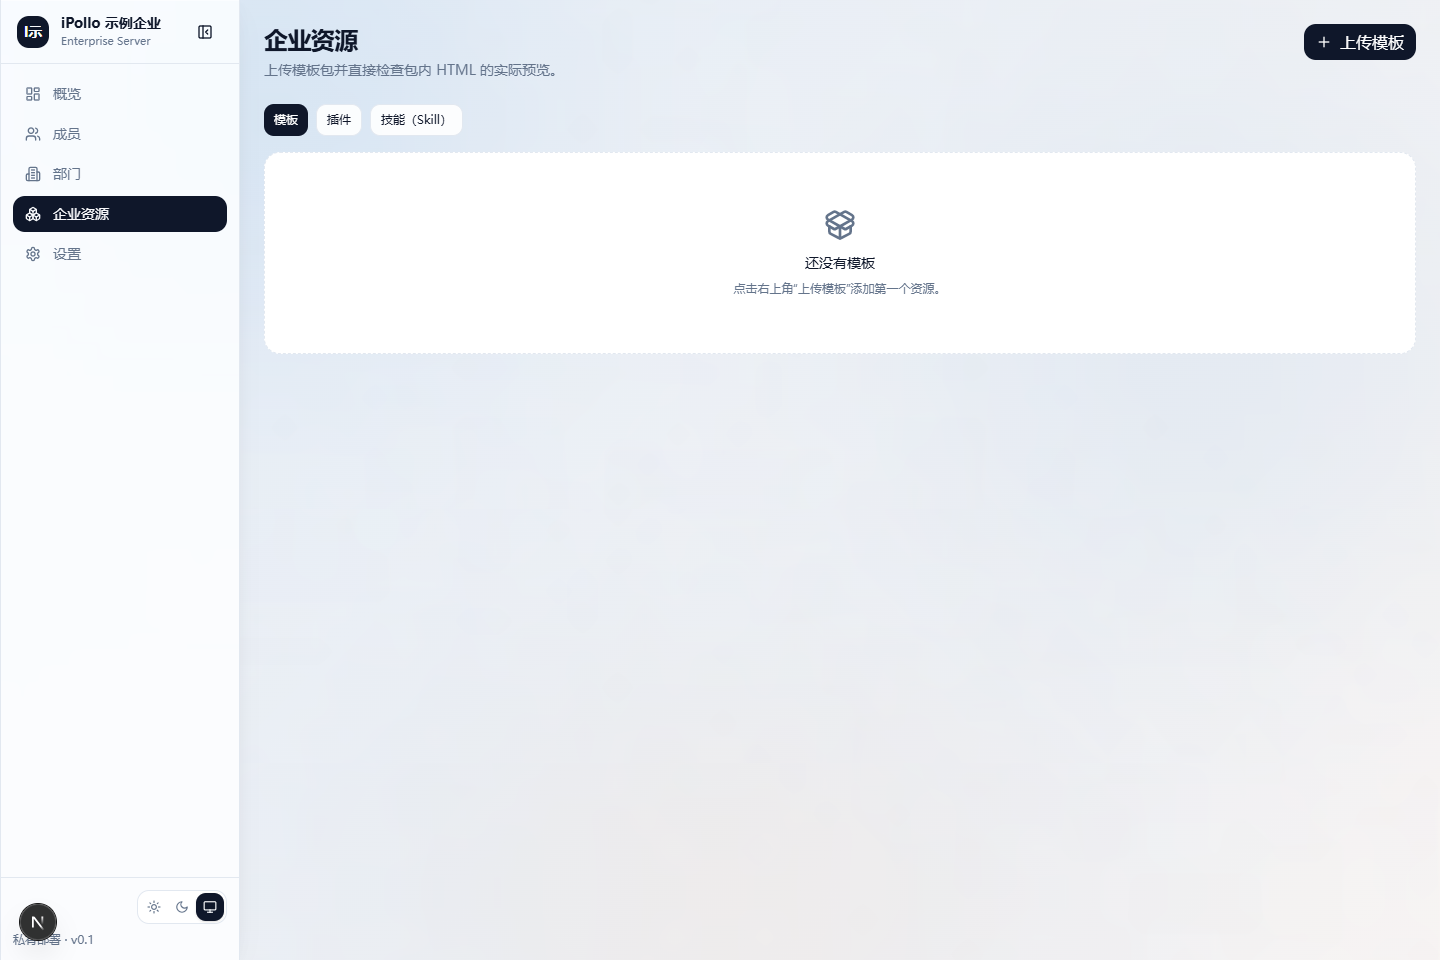
发布前确认审核版本与授权范围,再由员工验证安装和使用。
-
打开待审资源,检查预览、清单和版本;审核通过或填写退回说明。
-
发布时分配使用范围,使用普通成员查看资源;在 Work 点击使用或安装后才下载制品。
-
更新审核新版本;需停用时下架,恢复时重新上架并核对沿用权限。
完成标志:发布版本可按权限使用,下架后新下载被拒绝;已下载到成员电脑的副本不因下架自动删除。
分享会话快照与处理回执
入口与准备:Work 企业会话分享入口;企业会话快照服务。
加入企业后使用目标企业提供的会话分享入口;本图显示账号与企业来源的准备位置。
-
选择需要交接的会话内容,以 Markdown 快照主动分享给目标成员。
-
接收方查看后按实际情况标记接收或忽略,发送方检查独立已读与处理回执。
-
需要收回时使用撤回;重要资料仍按项目与文件交付方式保存。
完成标志:快照与回执可查询;共享的是资料快照,不是实时共同编辑或原会话执行进程。
品牌分类备份与迁移
入口与准备:企业后台 → 设置与企业资源分类;部署维护人员。
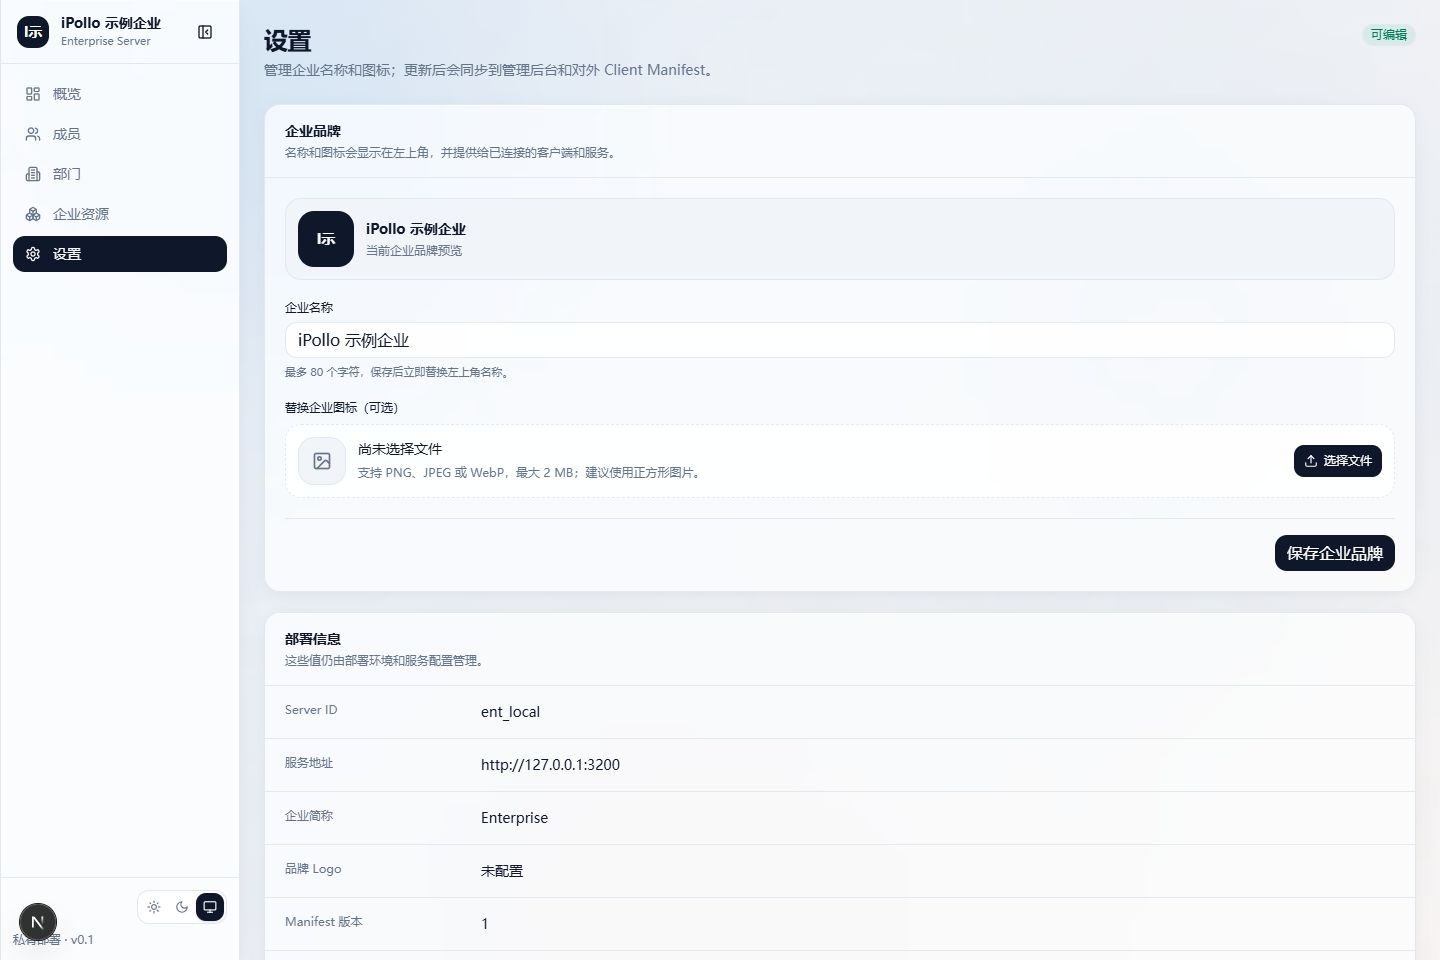
更新后在 Work 刷新企业来源,并按本节要求备份数据和制品。
-
修改企业名称或图标,维护业务分类与允许的导航;在 Work 刷新企业来源检查展示。
-
备份数据库和制品目录;OS 部署的服务同时备份相应空间与服务配置。
-
需迁移时使用对应导出与导入流程,核对企业身份、成员和文件摘要,目标冲突时先核实资料。
完成标志:品牌可识别,恢复或迁移后身份和资源一致;迁移目标不可未经核对覆盖已有企业资料。
管理员与员工的验收
| 身份 | 应完成的核对 |
|---|---|
| 部署管理员 | 服务地址可达 数据与制品持久化 HTTPS和备份落实 |
| 后台管理员 | 成员归属正确 加入码有效 管理权限明确 |
| 资源管理员 | 版本审核通过 授权范围准确 下架后新下载被拒绝 |
| 企业员工 | 登录和加入成功 仅可见获授权资源 Work中可以安装使用 |
完整协同任务见生态指南第三章和第 4.2 节“团队共享模板与插件”。通过 OS 部署时,服务安装与网络配置按 OS 手册第四章“企业后台与权限总控”操作。
产品能力与使用范围
本附录保留原项目指南中的产品能力说明,帮助核对功能范围与部署条件。引用编号统一对应生态指南第六章的资料索引。
iPollo Enterprise Server 是客户私有部署的成员与资源服务,独立于 Work 发布。它保存企业成员、部门、授权、资源、审核与审计资料;Work 通过企业连接器读取这些信息,模板和插件的实际使用继续发生在客户端。[3] [4]
成员与部门组织
支持邮箱待加入成员、成员状态与角色、部门树维护,以及按部门和角色组合筛选人员。成员加入时关联 iPollo Account 身份;部门授权可继承下级。删除叶子部门时保留成员并清理相关归属,离开企业时收回个人授权和部门关联。
企业加入与身份会话
管理员生成、复制和轮换企业加入码,成员在 Work 填写企业地址与加入码。服务端验证短期账号身份令牌后签发本企业独立 Session。加入码用于发起加入流程,资源请求凭企业 Session 核验当前成员状态与权限。
角色与职责分工
支持总管理员及模板、插件等专项管理职责;与 OS 集成时还可使用技能管理和空间职责。专项管理员只管理授权范围内的业务资源,普通成员按资源授权使用。部署后台登录账号与成员角色分别管理,赋予业务管理员角色不会自动授予后台超管登录资格。
资源级访问控制
模板、插件和技能可按全员、指定成员、部门或管理员范围分配。列表与制品下载执行一致的权限规则,避免仅隐藏界面仍能直接下载。权限更新带版本校验,减少多人同时编辑造成的覆盖;资源下架保留历史,重新上架沿用管理规则。
品牌与企业入口
管理企业名称、图标和受限导航配置,并通过轻量 Client Manifest 向 Work 发布。企业可维护业务分类和品牌信息,使员工识别资源来源。品牌展示范围依客户端槽位及许可约定,不等同于取得整个 Work 产品换牌授权。
治理资料的存放位置
独立服务采用一套应用、一套 PostgreSQL 和持久化制品存储。企业服务自己持有成员和资源记录;企业服务、数据库和存储的备份由部署方落实。
企业资源协作与部署方式
模板版本与投稿审核
Work 用户可从个人模板向企业投稿 .ipwp 包,兼容 .ipwt。Enterprise 校验包结构和摘要,保存不可变版本并进入审核。相同版本和摘要的重试按幂等处理;相同版本但内容不同会冲突。新版本待审核时,原有已发布版本继续可用。[3] [4]
插件与技能分发
插件使用 .ipollowork-plugin 制品,技能使用对应技能包或受支持的内容格式。企业端负责接收、检查、审核、授权和受控下载;插件本身在 Work 安装和运行。版本、来源和摘要供客户端校验,企业服务器不代替客户端执行插件。
按需下载与资源分类
企业分类用于组织、筛选与展示资源,平台大类决定模板进入何种创作界面。成员先读取有权限的分页元数据,明确使用或安装时才下载制品。个人、本地和企业资源保留各自身份,便于升级和追踪来源。
会话快照分享
用户可以主动分享 Markdown 会话快照,服务端保存快照并提供已读、接收、忽略等独立回执,也可撤回分享。快照协作用于移交资料和阅读反馈,不包含本地项目目录同步、实时共同编辑或持续会话的完整运行状态。
独立私有部署
可通过 Docker 部署 standalone 企业服务,配套 PostgreSQL、HTTPS 和持久化制品卷;需要对象存储时使用相应适配层。员工电脑必须能访问企业地址,企业服务需要访问所配置的账号服务完成新的身份验证。该方案适合需要长期在线和独立运维的企业资源服务。
由 iPolloOS 提供管理能力
当前 OS 从应用与集群部署独立企业后台,复用 Enterprise 领域代码与 PGlite,数据库由该服务进程持有。桌面只负责连接和管理,不在自身进程中打开同一数据库。本机以独立进程运行,Linux 服务器以独立 systemd 服务运行;既有 PostgreSQL 企业服务保留原部署。[6] [11]
迁移与当前范围
嵌入式资料可导出迁移包,向空白云端目标校验身份、表结构和文件摘要后导入,保留成员与资源身份。第一版身份路径围绕 iPollo Account 建设;SAML、LDAP、AD、SCIM、完整企业 SSO、企业远程工作区和项目文件自动同步均不属于当前完整交付范围。
资料依据与使用边界
本册整合《iPollo项目清单与功能使用指南》和 iPollo Enterprise Server 本地项目说明。企业接入相关内容同时依据《企业功能使用教程》;截图在 2026 年 11 月 2 日采集。
涉及安装、部署、模型调用、支付、成员权限和外部发布时,应使用目标版本并核对实际结果。开发版、待开放及依赖外部账号的能力按页面提示使用;操作入口可见不自动代表整条业务链路已完成验收。
遇到问题时记录软件版本、所在页面、操作步骤、预期结果和实际提示,保留已产生的文件与任务记录;反馈前移除密钥、口令和客户资料。